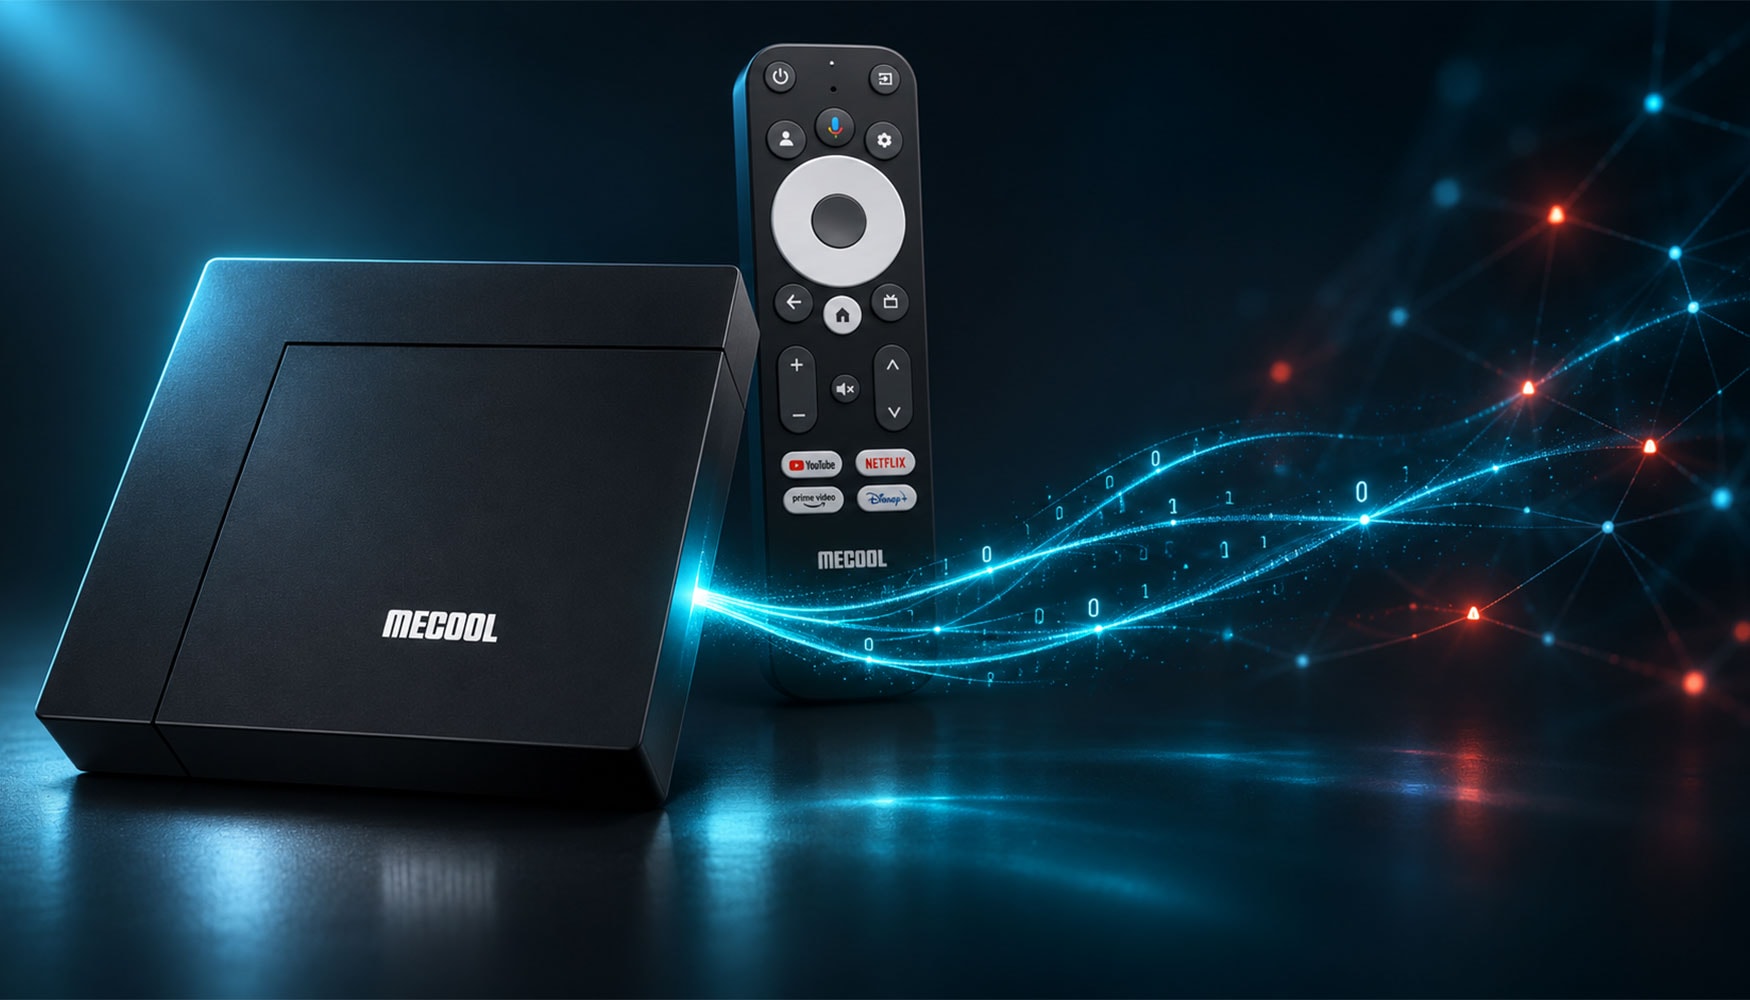
Auf Android-TV-Boxen von Mecool wurde eine gefährliche Malware-Hintertür entdeckt. Über 1,3 Millionen Geräte waren Teil des sogenannten XCPE-Botnetzes, weshalb Google jetzt drastische Konsequenzen zieht.
Google hat gemeinsam mit mehreren Sicherheitspartnern das XCPE-Botnetz zerschlagen, über das Kriminelle auf mehr als 1,3 Millionen Android-Geräte zugreifen konnten. Darunter befinden sich zahlreiche Streaming-Boxen, die bereits ab Werk mit Schadsoftware ausgestattet waren. Verantwortlich soll der chinesische Hersteller Videostrong Technology Co. sein, der unter anderem hinter der Marke Mecool steckt. Entsprechende Android-TV-Boxen wurden auch in Deutschland verkauft. Google geht mit hoher Sicherheit davon aus, dass Videostrong die Hintertür absichtlich in seine Geräte integriert hat. Der Konzern hat die Zusammenarbeit mit dem Hersteller deshalb vollständig beendet.
Malware auf Mecool-Boxen konnte Nutzerdaten ausspionieren
Die vorinstallierte Malware mit der Bezeichnung „x.cpe“ bzw. „com.oemservice“ verfügte über weitreichende Systemrechte. Darüber konnten die Betreiber etwa zusätzliche Apps installieren, Befehle ausführen und sogar Screenshots vom Bildschirm der Streaming-Box erstellen. Auch persönliche Kontoinformationen und Systemdaten konnten auf diese Weise abgegriffen werden. Das Schlimmste daran ist, dass Videostrong den Zugriff auf die infizierten Geräte gegen Bezahlung an Cyberkriminelle weitergegeben hat. Diese nutzten die Android-TV-Boxen unter anderem für Werbebetrug oder als sogenannte Residential Proxys. Dabei wird der Internetanschluss des Besitzers für fremden Datenverkehr missbraucht, ohne dass dieser etwas davon mitbekommt.
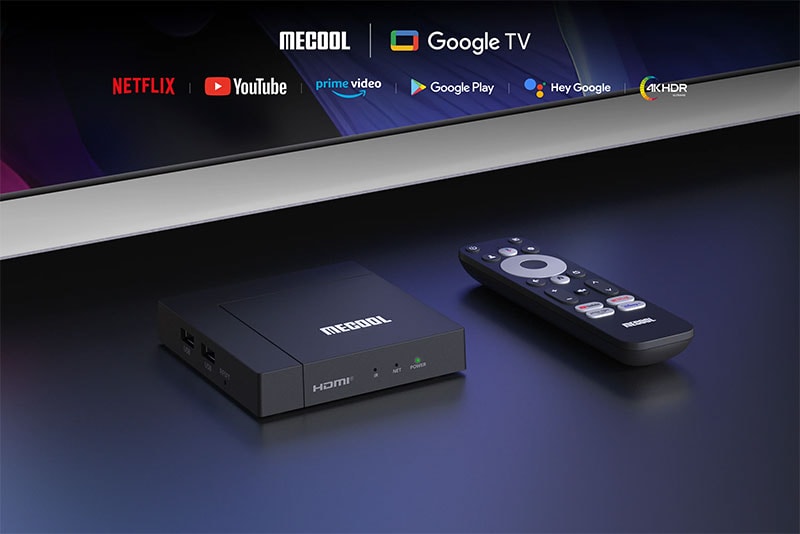
Die Sicherheitsforscher von Synthient konnten die Hintertür konkret auf einer Mecool KM9PRO Max nachweisen, die Ende 2025 gekauft wurde. Die Untersuchungen zeigen außerdem, dass Deutschland zu den betroffenen Ländern gehört. Allerdings beschränkte sich das Botnetz nicht auf Mecool. Die Schadsoftware wurde über mehrere Jahre auf unterschiedlichen Geräten und Marken eingesetzt.
Google hat Videostrong dauerhaft gesperrt
Besonders problematisch ist, dass die Malware offenbar selbst Googles Zertifizierungsprüfungen umgehen konnte. Videostrong hatte dafür gesorgt, dass der schädliche Programmcode erst nach dem ersten Start der Geräte geladen wurde. Bei den vorherigen Sicherheitsprüfungen wirkten die Streaming-Boxen deshalb zunächst unauffällig. Wir hatten bereits 2023 über mit Malware infizierte Android-TV-Boxen berichtet. Damals handelte es sich allerdings überwiegend um Geräte, die gar keine offizielle Android-TV-Zertifizierung besaßen. Im aktuellen Fall konnte der Hersteller auch die Sicherheitsprüfungen für zertifizierte Geräte umgehen.
Google hat Videostrong sowie verbundene Unternehmen deshalb dauerhaft von der Herstellung zertifizierter Android-Geräte ausgeschlossen. Auch die Belieferung anderer zertifizierter Hersteller mit Software ist künftig untersagt. Gleichzeitig hat Google seine Prüfverfahren für die Firmware von Android-TV-Geräten verschärft.
Was sollten Besitzer einer Mecool-Android-TV-Box jetzt tun?
Unserer Auffassung nach gibt es eigentlich nur zwei Dinge, die Besitzer einer Mecool-Android-TV-Box jetzt tun sollten. Als Erstes sollte diese komplett ausgeschaltet, also vom Strom und Netzwerk getrennt werden. Danach sollte man versuchen, beim Verkäufer eine Retoure mit Rückerstattung zu veranlassen. Denn laut aktuellem Stand, besteht ja ein schwerwiegender Mangel, der bereits ab Auslieferung des Streaming-Players bestand. Selbst bei Modellen von Mecool die nicht betroffen sein sollen, sollte man aufgrund der aktuellen Situation eine Retoure/Rückerstattung veranlassen.
Weiter sollte man aus der aktuellen Situation seine Lehre ziehen. Denn wer günstig kauft, bezahlt, wie wir in diesem Fall sehen, auf eine andere Art. Weitere technische Details findet ihr in den Untersuchungen von Google Threat Intelligence und Synthient.